Siete funciones que debe tener tu asistente de IA preparado para cumplir con la HIPAA
Un correo electrónico sobre una cita, la descripción de un evento del calendario o una tarea de seguimiento pueden contener información de pacientes. Cuando un asistente de IA trabaja con tu bandeja de entrada y tu calendario, esos datos deben incluirse en la evaluación de privacidad.
Para los equipos sanitarios, elegir un asistente implica entender a qué puede acceder, adónde va la información y quién controla sus acciones.
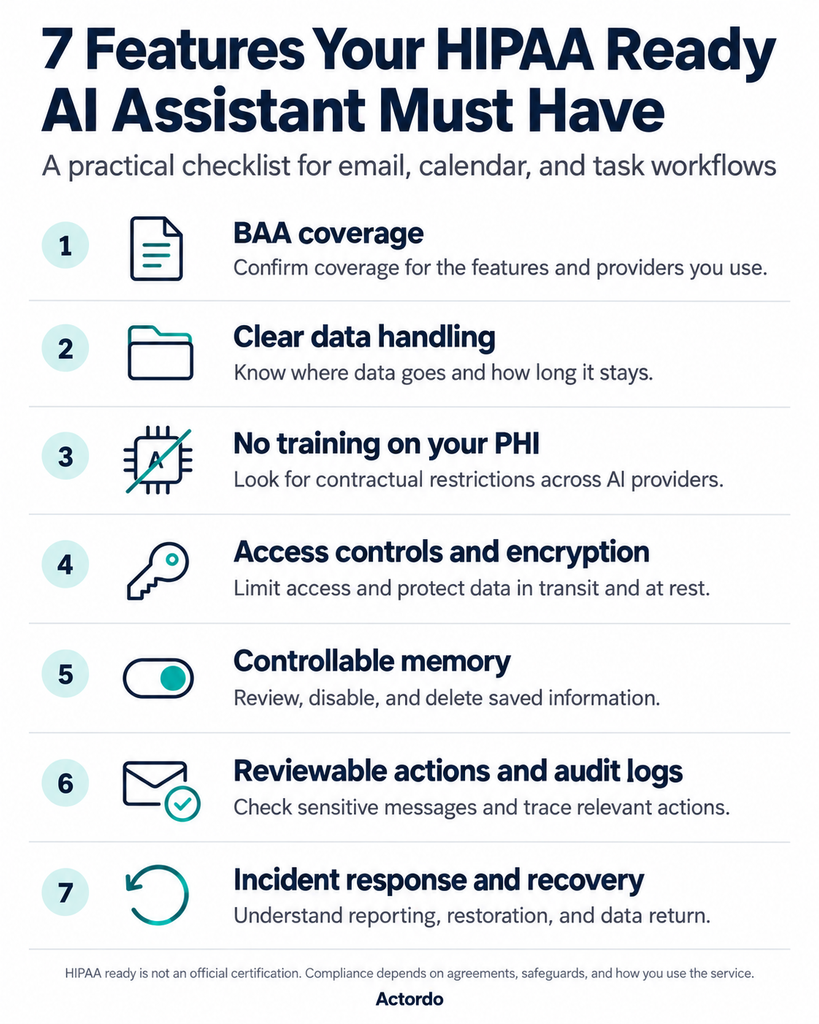
«Preparado para cumplir con la HIPAA» no es una certificación oficial. Tu organización debe evaluar el servicio, formalizar los acuerdos necesarios y configurarlo adecuadamente.
Estos son siete aspectos que conviene comprobar antes de conectar tus cuentas.
1. Un acuerdo de socio comercial (BAA) que cubra tus flujos de trabajo reales
Cuando un proveedor trata información sanitaria protegida (PHI) en tu nombre como socio comercial, necesitas un acuerdo de socio comercial (BAA) antes de que comience ese tratamiento.
Comprueba su alcance. ¿Cubre el procesamiento del correo electrónico, el acceso al calendario, el chat, la memoria y las integraciones que piensas utilizar? Los subcontratistas que traten PHI también necesitan los acuerdos correspondientes.
Pregunta: ¿Qué funciones y servicios de terceros están cubiertos?
2. Una explicación clara de cómo se gestionan los datos
El proveedor debe explicar qué información lee, qué envía a los servicios de IA y qué conserva.
El contenido de los correos electrónicos es solo una parte. Las instrucciones enviadas a la IA, las respuestas generadas, los archivos adjuntos, los registros, las memorias caché y las copias de seguridad también pueden contener información sensible.
Evita las copias innecesarias y pregunta por los plazos concretos de conservación. Tratar datos sin almacenarlos a largo plazo no elimina automáticamente las obligaciones establecidas por la HIPAA.
Pregunta: ¿Qué información se conserva después de que el asistente termina una tarea?
3. Restricciones claras sobre el entrenamiento de modelos
Busca compromisos contractuales que garanticen que tu información sanitaria protegida no se utilizará para entrenar modelos de IA de uso general.
Esos compromisos deben abarcar tanto al proveedor del asistente como a los proveedores de los modelos que utiliza. Comprueba si hay excepciones relativas a los comentarios, las solicitudes de asistencia o las funciones opcionales.
Pregunta: ¿Se aplican las mismas restricciones de uso de datos en todo el servicio?
4. Acceso limitado a las personas adecuadas
Busca una autenticación sólida, cifrado de los datos tanto en tránsito como en reposo y permisos acordes con las responsabilidades de cada miembro del equipo.
Quien gestiona las citas puede necesitar un acceso distinto del de quien se ocupa de la facturación. Tu organización también debe poder revocar el acceso cuando cambien las funciones de una persona o esta deje el equipo.
Pregunta: ¿Podemos controlar el acceso por separado para cada cuenta conectada?
5. Una memoria que puedas consultar y gestionar
Recordar los horarios de reunión preferidos puede ser útil. Conservar datos de pacientes conlleva responsabilidades adicionales.
Busca opciones para revisar la información guardada, desactivar la memoria y solicitar la eliminación de datos. Confirma cómo se eliminan las copias conservadas y las copias de seguridad, y si la memoria está incluida en el alcance del acuerdo de asociado comercial (BAA).
La ocultación automática de datos es una medida de protección adicional; eliminar solo el nombre de un paciente no basta para que los datos se consideren desidentificados según la HIPAA.
Pregunta: ¿Qué recuerda el asistente y cómo podemos eliminar esa información?
6. Acciones que se puedan revisar y registros de auditoría útiles
En el caso de los mensajes sensibles, preparar un borrador permite a tu equipo comprobar el destinatario, los detalles y los archivos adjuntos antes de enviarlos.
El asistente también debe proporcionar registros de los accesos y las acciones pertinentes. Esos registros deben estar protegidos sin duplicar innecesariamente información de pacientes en los registros de depuración.
La revisión humana es una medida práctica de protección al usar IA. La HIPAA también exige los controles de auditoría aplicables.
Pregunta: ¿Podemos revisar los mensajes salientes y rastrear lo ocurrido?
7. Un procedimiento documentado para cuando algo salga mal
Pregunta cómo gestiona el proveedor los incidentes de seguridad, la notificación de vulneraciones de datos, las interrupciones del servicio y la recuperación.
También debes saber cómo se devolverá o destruirá, cuando sea posible, la información de salud protegida que se haya conservado al finalizar la relación.
Pregunta: ¿Quién se pondrá en contacto con nosotros, qué información recibiremos y cómo se restablecerá el servicio?
Cómo elegir un asistente para el trabajo diario
En Actordo, nos centramos en ayudar a las personas a gestionar el correo electrónico, los calendarios y las tareas. Para los equipos sanitarios, estos procesos merecen el mismo escrutinio que cualquier otro sistema que maneje información de pacientes.
Usa las preguntas anteriores para evaluar un asistente. Empieza con un flujo de trabajo bien definido, confirma los acuerdos y las medidas de protección, y amplía su uso solo cuando tu equipo entienda cómo funciona.
El objetivo es lograr una automatización útil sin perder el control de la información sensible.