7 fonctionnalités indispensables pour un assistant IA conforme à la loi HIPAA
Un e-mail de rendez-vous, une description d’événement dans le calendrier ou une tâche de suivi peut contenir des informations sur les patients. Lorsqu’un assistant IA accède à votre boîte de réception et à votre calendrier, ces informations entrent dans le cadre de l’examen de la confidentialité.
Pour les équipes de santé, choisir un assistant suppose de comprendre à quelles données il peut accéder, où vont les informations et qui contrôle ses actions.
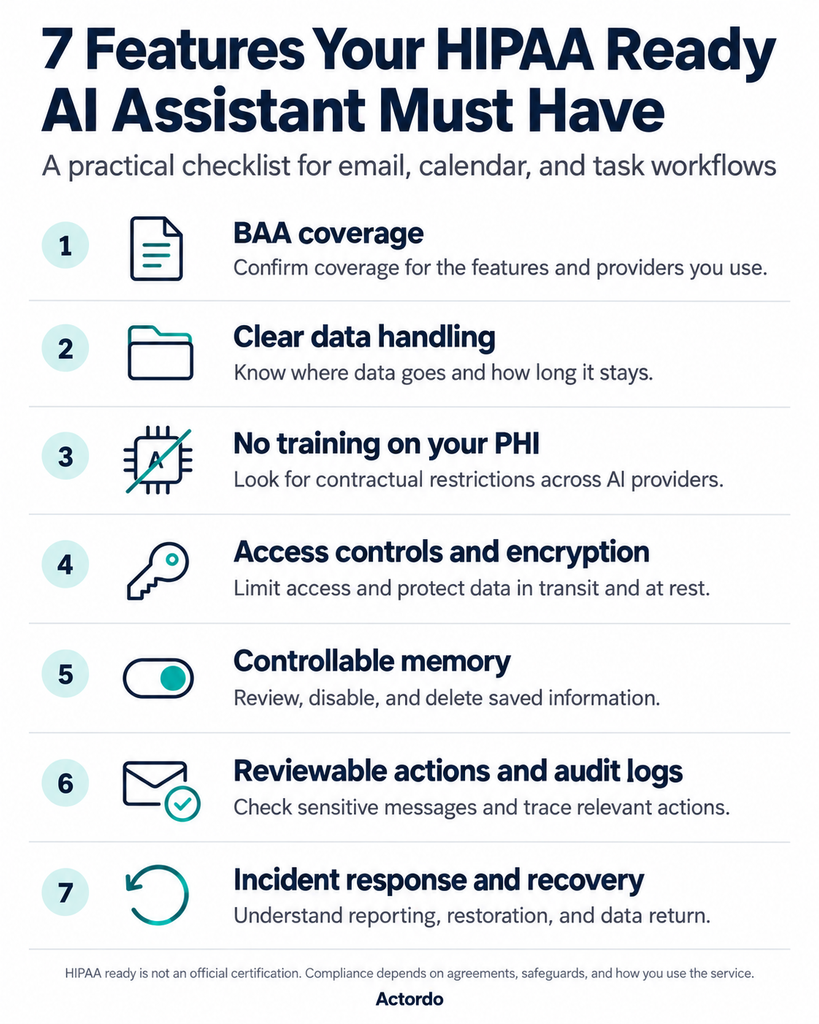
La mention « conforme à la loi HIPAA » ne correspond pas à une certification officielle. Votre organisation doit tout de même évaluer le service, mettre en place les accords appropriés et le configurer comme il convient.
Voici sept points à vérifier avant de connecter vos comptes.
1. Un accord de partenariat commercial (BAA) couvrant vos processus de travail réels
Lorsqu’un prestataire traite des informations de santé protégées (PHI) pour votre compte en tant qu’associé commercial, vous devez conclure un accord d’associé commercial (BAA) avant le début de ce traitement.
Vérifiez le périmètre. Couvre-t-il le traitement des e-mails, l’accès au calendrier, le chat, la mémoire et les intégrations que vous prévoyez d’utiliser ? Les sous-traitants concernés qui traitent des PHI doivent également être liés par des accords appropriés.
Demandez : Quelles fonctionnalités et quels services tiers sont couverts ?
2. Une explication claire du traitement des données
Le prestataire doit expliquer ce qu’il consulte, ce qu’il transmet aux services d’IA et ce qu’il conserve.
Le contenu des e-mails ne représente qu’une partie du problème. Les requêtes, les réponses générées, les pièces jointes, les journaux, les caches et les sauvegardes peuvent également contenir des informations sensibles.
Évitez les copies inutiles et demandez des durées de conservation précises. Traiter les données sans les stocker à long terme ne supprime pas automatiquement les obligations liées à la loi HIPAA.
Demandez : Que reste-t-il une fois la tâche de l’assistant terminée ?
3. Des restrictions claires concernant l’entraînement des modèles
Vérifiez que le contrat garantit que vos PHI ne seront pas utilisées pour entraîner des modèles d’IA à usage général.
Ces garanties doivent couvrir le fournisseur de l’assistant ainsi que les fournisseurs des modèles qu’il utilise. Vérifiez si des exceptions s’appliquent aux commentaires, aux demandes d’assistance ou aux fonctionnalités facultatives.
Demandez : Les mêmes restrictions d’utilisation des données s’appliquent-elles à l’ensemble du service ?
4. Un accès réservé aux bonnes personnes
Recherchez une authentification forte, le chiffrement des données en transit et au repos, ainsi que des autorisations adaptées aux responsabilités de chaque membre de l’équipe.
Une personne qui gère les rendez-vous peut avoir besoin d’un accès différent de celui d’une personne chargée de la facturation. Votre organisation doit également pouvoir révoquer les accès lorsqu’un rôle change ou qu’une personne quitte l’organisation.
Demandez : Pouvons-nous gérer séparément les accès à chaque compte connecté ?
5. Une mémoire que vous pouvez consulter et gérer
Il peut être utile de mémoriser les horaires de réunion préférés. La conservation de renseignements sur les patients entraîne des responsabilités supplémentaires.
Recherchez des options permettant de consulter les informations enregistrées, de désactiver la mémoire et de demander leur suppression. Vérifiez comment la suppression s’applique aux copies conservées et aux sauvegardes, et si la mémoire entre dans le champ d’application du BAA.
La suppression automatique des données sensibles constitue une protection supplémentaire ; supprimer uniquement le nom d’un patient ne suffit pas à rendre ses données anonymes au sens de la loi HIPAA.
Demandez : Que mémorise l’assistant et comment pouvons-nous supprimer ces informations ?
6. Des actions vérifiables et des journaux d’audit utiles
Pour les messages sensibles, un brouillon permet à votre équipe de vérifier le destinataire, les détails et les pièces jointes avant l’envoi.
L’assistant doit également fournir des traces des accès et des actions pertinents. Ces traces doivent être protégées sans reproduire inutilement des informations sur les patients dans les journaux de débogage.
La vérification humaine est une mesure de protection pratique dans l’utilisation de l’IA. La loi HIPAA exige également des contrôles d’audit applicables.
Demandez : Pouvons-nous vérifier les messages sortants et retracer ce qui s’est passé ?
7. Une procédure documentée à suivre en cas de problème
Demandez comment le fournisseur gère les incidents de sécurité, le signalement des violations de données, les pannes et le rétablissement des services.
Vous devez également comprendre comment les renseignements de santé protégés conservés seront restitués ou détruits à la fin de la relation, dans la mesure du possible.
Demandez : Qui nous contactera, quelles informations recevrons-nous et comment le service sera-t-il rétabli ?
Choisir un assistant pour le travail au quotidien
Chez Actordo, nous nous concentrons sur l’aide aux personnes pour gérer leurs e-mails, leurs calendriers et leurs tâches. Pour les équipes de santé, ces flux de travail méritent le même examen attentif que tout autre système traitant des informations sur les patients.
Utilisez les questions ci-dessus pour évaluer un assistant. Commencez par définir clairement un processus de travail, vérifiez les accords et les mesures de protection, puis élargissez son utilisation uniquement lorsque votre équipe comprend son fonctionnement.
L’objectif est d’automatiser utilement tout en gardant un contrôle clair sur les informations sensibles.