7 funzionalità indispensabili per un assistente IA conforme all’HIPAA
Un’e-mail per un appuntamento, la descrizione di un evento in calendario o un’attività di follow-up possono contenere informazioni sui pazienti. Quando un assistente IA lavora con la posta in arrivo e il calendario, questi dettagli rientrano nella valutazione della privacy.
Per i team sanitari, scegliere un assistente significa capire a quali dati può accedere, dove vengono trasferite le informazioni e chi ne controlla le azioni.
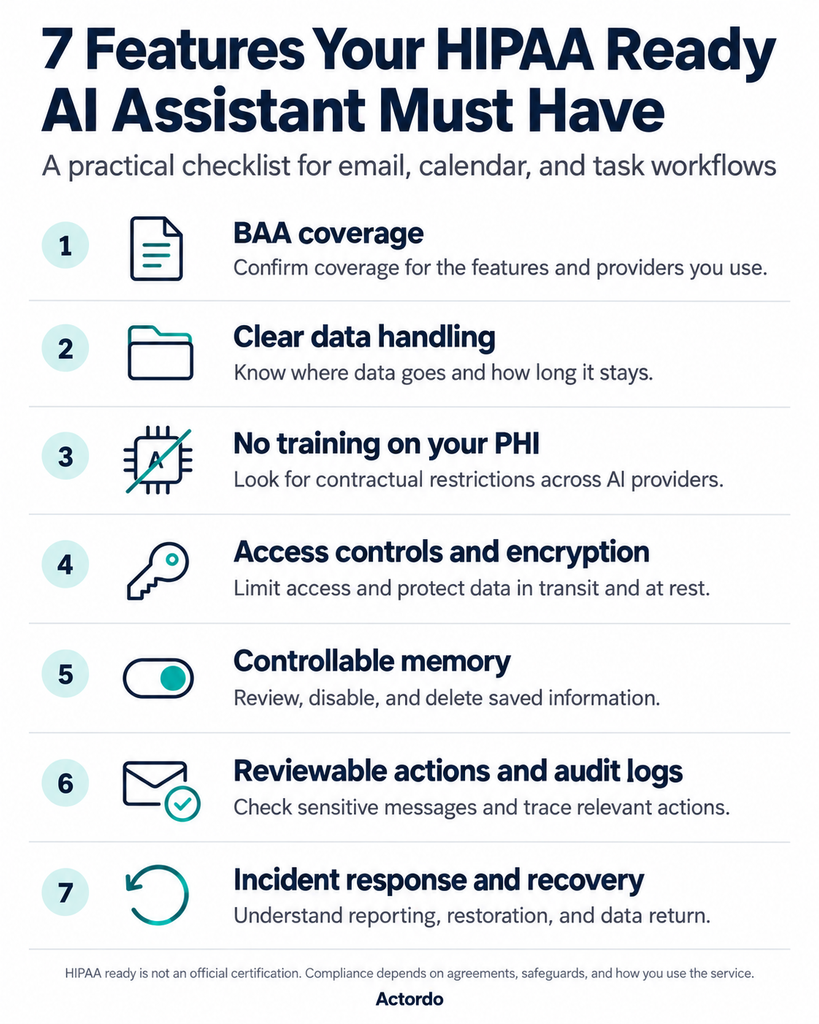
“Pronto per HIPAA” non è una certificazione ufficiale. La tua organizzazione deve comunque valutare il servizio, stipulare gli accordi necessari e configurarlo in modo appropriato.
Ecco sette aspetti da verificare prima di collegare i tuoi account.
1. Un BAA che copra i tuoi flussi di lavoro effettivi
Quando un fornitore tratta per tuo conto informazioni sanitarie protette (PHI) in qualità di associato in affari, devi stipulare un accordo di associato in affari (BAA) prima che inizi il trattamento.
Verifica l’ambito di applicazione. Include il trattamento delle e-mail, l’accesso al calendario, la chat, la memoria e le integrazioni che intendi usare? Anche i subappaltatori interessati che trattano PHI devono stipulare gli accordi appropriati.
Chiediti: Quali funzionalità e servizi di terze parti sono inclusi?
2. Una spiegazione chiara di come vengono gestiti i dati
Il fornitore dovrebbe spiegare quali dati legge, quali invia ai servizi di IA e quali conserva.
I contenuti delle e-mail sono solo una parte del quadro. Anche i prompt, le risposte generate, gli allegati, i log, le cache e i backup possono contenere informazioni sensibili.
Evita copie non necessarie e chiedi indicazioni specifiche sui periodi di conservazione. Trattare i dati senza conservarli a lungo termine non elimina automaticamente gli obblighi previsti da HIPAA.
Chiediti: Che cosa viene conservato dopo che l’assistente ha completato un’attività?
3. Restrizioni chiare sull’addestramento dei modelli
Cerca impegni contrattuali che garantiscano che le tue PHI non vengano usate per addestrare modelli di IA per uso generale.
Tali impegni dovrebbero riguardare sia il fornitore dell’assistente sia i fornitori dei modelli che utilizza. Verifica se si applicano eccezioni per feedback, richieste di assistenza o funzionalità facoltative.
Chiediti: Le stesse restrizioni sull’uso dei dati si applicano a tutto il servizio?
4. Accesso riservato alle persone autorizzate
Cercate un’autenticazione robusta, la crittografia dei dati in transito e a riposo e autorizzazioni basate sulle responsabilità di ciascun membro del team.
Chi gestisce gli appuntamenti potrebbe aver bisogno di un accesso diverso da chi si occupa della fatturazione. La vostra organizzazione dovrebbe inoltre poter revocare l’accesso quando cambia un ruolo o qualcuno lascia l’organizzazione.
Chiediti: Possiamo gestire separatamente l’accesso per ogni account collegato?
5. Una memoria che puoi consultare e gestire
Può essere utile ricordare le fasce orarie preferite per le riunioni. Conservare i dati dei pazienti comporta responsabilità aggiuntive.
Cercate strumenti per consultare le informazioni salvate, disattivare la memoria e richiederne la cancellazione. Verificate come funziona la cancellazione per le copie conservate e i backup, e se la memoria rientra nell’ambito del BAA.
La rimozione automatica dei dati identificativi è un’ulteriore misura di protezione; eliminare solo il nome di un paziente non basta a rendere i dati anonimi ai sensi dell’HIPAA.
Chiediti: Che cosa ricorda l’assistente e come possiamo cancellarlo?
6. Azioni verificabili e registri di controllo utili
Per i messaggi sensibili, una bozza offre al team la possibilità di controllare il destinatario, i dettagli e gli allegati prima dell’invio.
L’assistente dovrebbe anche fornire registrazioni degli accessi e delle azioni pertinenti. Queste registrazioni devono essere protette senza duplicare inutilmente le informazioni dei pazienti nei log di debug.
La revisione umana è una misura di protezione pratica nell’uso dell’IA. L’HIPAA richiede inoltre controlli di audit applicabili.
Chiediti: Possiamo controllare i messaggi in uscita e ricostruire che cosa è successo?
7. Una procedura documentata per reagire in caso di problemi
Chiedete come il fornitore gestisce gli incidenti di sicurezza, la segnalazione delle violazioni, le interruzioni del servizio e il ripristino.
Dovreste anche capire come le informazioni sanitarie protette (PHI) conservate verranno restituite o distrutte, ove possibile, al termine del rapporto.
Chiediti: Chi ci contatterà, quali informazioni riceveremo e come verrà ripristinato il servizio?
Scegliere un assistente per il lavoro di tutti i giorni
In Actordo, ci concentriamo sull’aiutare le persone a gestire email, calendari e attività. Per i team sanitari, questi flussi di lavoro meritano lo stesso livello di attenzione di qualsiasi altro sistema che tratta informazioni sui pazienti.
Usa le domande qui sopra per valutare un assistente. Inizia con un flusso di lavoro definito chiaramente, verifica gli accordi e le misure di sicurezza, poi amplia l’utilizzo solo quando il tuo team ha capito come funziona.
L’obiettivo è automatizzare attività in modo utile, mantenendo un controllo chiaro sulle informazioni sensibili.