7 unverzichtbare Funktionen für Ihren HIPAA-fähigen KI-Assistenten
Eine E-Mail zu einem Termin, eine Kalenderbeschreibung oder eine Aufgabe zur Nachverfolgung kann Patienteninformationen enthalten. Wenn ein KI-Assistent auf Ihr Postfach und Ihren Kalender zugreift, müssen auch diese Angaben bei der Datenschutzprüfung berücksichtigt werden.
Für Teams im Gesundheitswesen bedeutet die Wahl eines Assistenten, zu verstehen, worauf er zugreifen kann, wohin Informationen gelangen und wer seine Aktionen steuert.
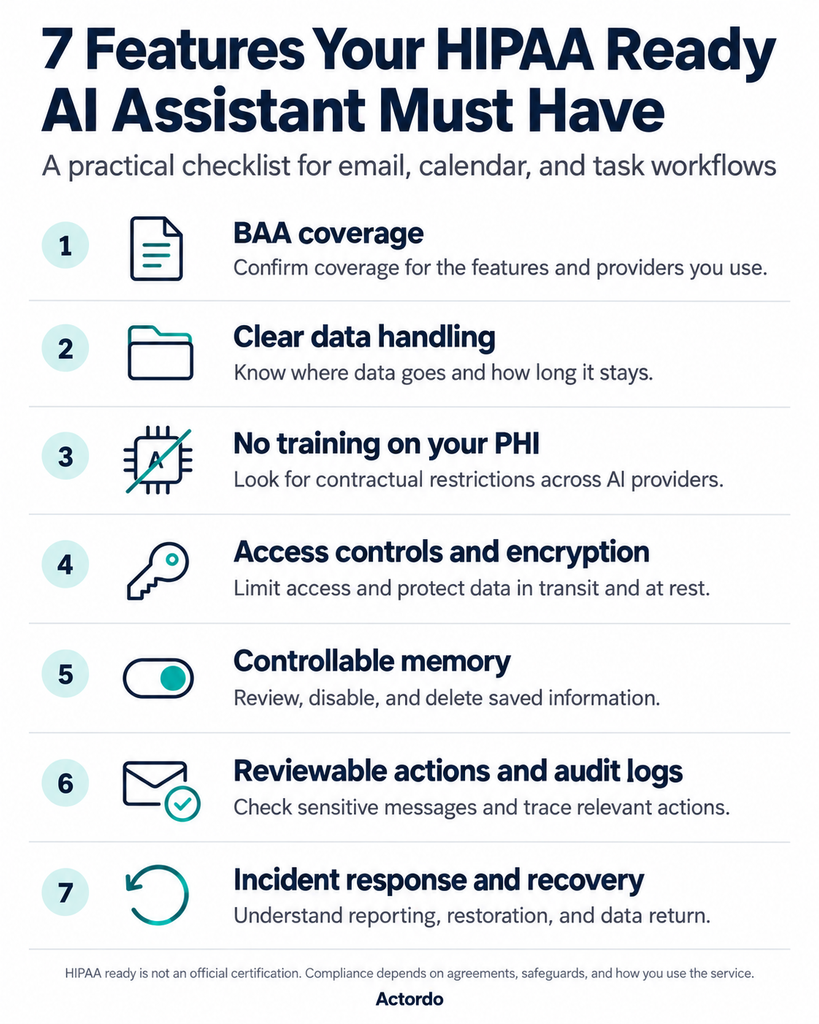
„HIPAA-tauglich“ ist keine offizielle Zertifizierung. Ihre Organisation muss den Dienst weiterhin prüfen, die erforderlichen Vereinbarungen abschließen und ihn entsprechend konfigurieren.
Prüfen Sie diese sieben Punkte, bevor Sie Ihre Konten verbinden.
1. Eine Vereinbarung mit Geschäftspartnern (BAA), die Ihre tatsächlichen Arbeitsabläufe abdeckt
Wenn ein Anbieter in Ihrem Auftrag als Geschäftspartner geschützte Gesundheitsinformationen (PHI) verarbeitet, benötigen Sie vor Beginn der Verarbeitung eine Vereinbarung mit diesem Geschäftspartner (BAA).
Prüfen Sie den Geltungsbereich. Deckt die Vereinbarung die Verarbeitung von E-Mails, den Kalenderzugriff, Chats, die Erinnerungsfunktion und die Integrationen ab, die Sie nutzen möchten? Auch für relevante Unterauftragnehmer, die PHI verarbeiten, müssen geeignete Vereinbarungen bestehen.
Fragen Sie nach: Welche Funktionen und Dienste von Drittanbietern sind abgedeckt?
2. Eine verständliche Erklärung zur Datenverarbeitung
Der Anbieter sollte erklären, welche Daten er liest, welche er an KI-Dienste weitergibt und welche er speichert.
E-Mail-Inhalte sind nur ein Teil des Gesamtbildes. Auch Eingaben an die KI, generierte Antworten, Anhänge, Protokolle, Zwischenspeicher und Sicherungskopien können sensible Informationen enthalten.
Vermeiden Sie unnötige Kopien und fragen Sie nach konkreten Aufbewahrungsfristen. Wenn Daten verarbeitet, aber nicht langfristig gespeichert werden, entfallen die Pflichten nach HIPAA nicht automatisch.
Fragen Sie nach: Welche Daten bleiben erhalten, nachdem der Assistent eine Aufgabe abgeschlossen hat?
3. Klare Beschränkungen für das Training von Modellen
Achten Sie auf vertragliche Zusagen, dass Ihre PHI nicht zum Trainieren universell einsetzbarer KI-Modelle verwendet werden.
Diese Zusagen sollten sowohl für den Anbieter des Assistenten als auch für die von ihm genutzten Modellanbieter gelten. Prüfen Sie, ob für Rückmeldungen, Supportanfragen oder optionale Funktionen Ausnahmen bestehen.
Fragen Sie nach: Gelten dieselben Einschränkungen für die Datennutzung im gesamten Dienst?
4. Zugriff nur für die richtigen Personen
Achten Sie auf sichere Authentifizierung, Verschlüsselung bei der Übertragung und Speicherung sowie Berechtigungen, die auf die Aufgaben der einzelnen Teammitglieder abgestimmt sind.
Wer Termine verwaltet, benötigt möglicherweise andere Zugriffsrechte als jemand, der sich um die Abrechnung kümmert. Ihre Organisation sollte den Zugriff auch entziehen können, wenn sich eine Rolle ändert oder jemand das Team verlässt.
Fragen Sie nach: Können wir den Zugriff für jedes verknüpfte Konto separat steuern?
5. Ein Speicher, den Sie einsehen und verwalten können
Es kann hilfreich sein, sich bevorzugte Besprechungszeiten zu merken. Die Speicherung von Patientendaten bringt jedoch zusätzliche Pflichten mit sich.
Achten Sie darauf, ob Sie gespeicherte Informationen einsehen, die Erinnerungsfunktion deaktivieren und die Löschung von Informationen beantragen können. Klären Sie, wie die Löschung bei aufbewahrten Kopien und Sicherungskopien funktioniert und ob die Erinnerungsfunktion vom BAA abgedeckt ist.
Automatische Schwärzung ist eine zusätzliche Schutzmaßnahme. Allein das Entfernen des Namens einer Patientin oder eines Patienten erfüllt jedoch nicht die Anforderungen an eine De-Identifizierung nach HIPAA.
Fragen Sie nach: Was merkt sich der Assistent, und wie können wir diese Informationen entfernen?
6. Nachvollziehbare Aktionen und aussagekräftige Prüfprotokolle
Bei sensiblen Nachrichten gibt ein Entwurf Ihrem Team die Möglichkeit, Empfänger, Angaben und Anhänge vor dem Versand zu überprüfen.
Der Assistent sollte außerdem relevante Zugriffe und Aktionen protokollieren. Diese Protokolle müssen geschützt werden, ohne Patientendaten unnötig in Protokollen zur Fehlerbehebung zu duplizieren.
Die Überprüfung durch Menschen ist eine praktische Schutzmaßnahme beim Einsatz von KI. HIPAA verlangt zudem geeignete Audit-Kontrollen.
Fragen Sie nach: Können wir ausgehende Nachrichten überprüfen und nachvollziehen, was geschehen ist?
7. Ein dokumentiertes Vorgehen für den Fall, dass etwas schiefgeht
Fragen Sie, wie der Anbieter mit Sicherheitsvorfällen, der Meldung von Datenschutzverletzungen, Ausfällen und der Wiederherstellung umgeht.
Sie sollten auch verstehen, wie aufbewahrte geschützte Gesundheitsinformationen (PHI) nach Beendigung der Zusammenarbeit zurückgegeben oder vernichtet werden, soweit dies möglich ist.
Fragen Sie nach: Wer setzt sich mit uns in Verbindung, welche Informationen erhalten wir und wie wird der Dienst wiederhergestellt?
Einen Assistenten für die tägliche Arbeit auswählen
Bei Actordo helfen wir Menschen dabei, E-Mails, Kalender und Aufgaben zu verwalten. Im Gesundheitswesen verdienen diese Arbeitsabläufe dieselbe sorgfältige Prüfung wie jedes andere System, das Patientendaten verarbeitet.
Nutzen Sie die Fragen oben, um einen Assistenten zu bewerten. Beginnen Sie mit einem klar definierten Arbeitsablauf, prüfen Sie die Vereinbarungen und Schutzmaßnahmen und weiten Sie den Einsatz erst aus, wenn Ihr Team verstanden hat, wie alles funktioniert.
Das Ziel ist eine nützliche Automatisierung bei klarer Kontrolle über sensible Informationen.