7 funkcji, które musi mieć asystent AI zgodny z HIPAA
Wiadomość e-mail dotycząca wizyty, opis w kalendarzu lub zadanie związane z dalszym kontaktem mogą zawierać informacje o pacjencie. Gdy asystent AI ma dostęp do skrzynki odbiorczej i kalendarza, te dane stają się częścią oceny ochrony prywatności.
Zespoły medyczne, wybierając asystenta, muszą wiedzieć, do jakich danych może on uzyskać dostęp, dokąd trafiają informacje i kto kontroluje jego działania.
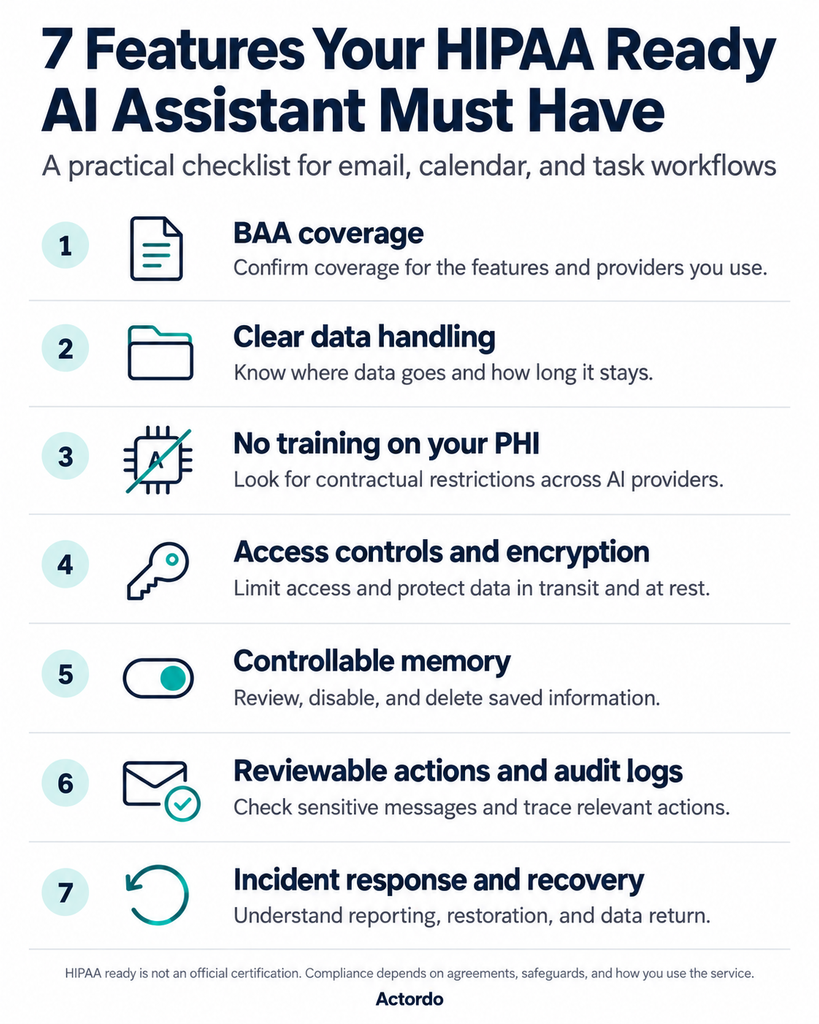
Określenie „gotowy na HIPAA” nie oznacza oficjalnej certyfikacji. Organizacja nadal musi ocenić usługę, zawrzeć odpowiednie umowy i właściwie ją skonfigurować.
Oto siedem kwestii, które warto sprawdzić przed połączeniem kont.
1. Umowa BAA obejmująca rzeczywiste procesy pracy
Jeśli usługodawca przetwarza w Twoim imieniu chronione informacje zdrowotne (PHI) jako partner biznesowy, przed rozpoczęciem takiego przetwarzania musisz zawrzeć z nim umowę o współpracy biznesowej (BAA).
Sprawdź zakres umowy. Czy obejmuje przetwarzanie poczty e-mail, dostęp do kalendarza, czat, pamięć oraz integracje, z których planujesz korzystać? Odpowiednie umowy muszą obejmować także podwykonawców mających dostęp do PHI.
Zapytaj: Które funkcje i usługi zewnętrzne są objęte umową?
2. Jasne wyjaśnienie zasad przetwarzania danych
Usługodawca powinien wyjaśnić, jakie dane odczytuje, jakie przekazuje usługom AI i jakie przechowuje.
Treść wiadomości e-mail to tylko część obrazu. Wrażliwe informacje mogą znajdować się również w promptach, wygenerowanych odpowiedziach, załącznikach, dziennikach, pamięci podręcznej i kopiach zapasowych.
Unikaj niepotrzebnego kopiowania danych i zapytaj o konkretne okresy ich przechowywania. Przetwarzanie danych bez ich długoterminowego przechowywania nie zwalnia automatycznie z obowiązków wynikających z HIPAA.
Zapytaj: Co pozostaje po zakończeniu zadania przez asystenta?
3. Jasno określone ograniczenia dotyczące trenowania modeli
Poszukaj zobowiązań umownych gwarantujących, że PHI nie będą wykorzystywane do trenowania modeli AI ogólnego przeznaczenia.
Zobowiązania te powinny obejmować dostawcę asystenta oraz dostawców modeli, z których korzysta. Sprawdź, czy istnieją wyjątki dotyczące opinii, zgłoszeń do pomocy technicznej lub opcjonalnych funkcji.
Zapytaj: Czy te same ograniczenia dotyczące wykorzystania danych obowiązują w całej usłudze?
4. Dostęp ograniczony do właściwych osób
Szukaj silnego uwierzytelniania, szyfrowania danych podczas przesyłania i przechowywania oraz uprawnień dostosowanych do obowiązków każdego członka zespołu.
Osoba zarządzająca wizytami może potrzebować innych uprawnień niż ktoś zajmujący się rozliczeniami. Twoja organizacja powinna też mieć możliwość odebrania dostępu, gdy zmienia się zakres obowiązków lub ktoś odchodzi z pracy.
Zapytaj: Czy możemy osobno kontrolować dostęp do każdego podłączonego konta?
5. Pamięć, którą możesz sprawdzać i zarządzać
Zapamiętywanie preferowanych godzin spotkań może być przydatne. Przechowywanie danych pacjentów wiąże się z dodatkowymi obowiązkami.
Sprawdź, czy dostępne są opcje przeglądania zapisanych informacji, wyłączania pamięci i żądania usunięcia danych. Ustal, jak usuwane są zachowane kopie i kopie zapasowe oraz czy pamięć jest objęta zakresem umowy BAA.
Automatyczne usuwanie danych wrażliwych to dodatkowe zabezpieczenie; samo usunięcie nazwiska pacjenta nie oznacza, że dane zostały zanonimizowane zgodnie z HIPAA.
Zapytaj: Co asystent zapamiętuje i jak możemy to usunąć?
6. Możliwość weryfikacji działań i przydatne dzienniki audytowe
W przypadku poufnych wiadomości wersja robocza pozwala zespołowi sprawdzić odbiorcę, szczegóły i załączniki przed wysłaniem.
Asystent powinien też udostępniać rejestry dotyczące istotnych dostępów i działań. Rejestry te należy chronić, nie powielając przy tym niepotrzebnie informacji o pacjentach w logach debugowania.
Weryfikacja przez człowieka to praktyczne zabezpieczenie w korzystaniu ze sztucznej inteligencji. HIPAA wymaga również stosowania odpowiednich mechanizmów kontroli audytowej.
Zapytaj: Czy możemy weryfikować wysyłane wiadomości i sprawdzać, co się wydarzyło?
7. Udokumentowana procedura postępowania w razie problemów
Zapytaj, jak dostawca postępuje w przypadku incydentów bezpieczeństwa, zgłaszania naruszeń, awarii i przywracania działania systemu.
Warto też ustalić, w jaki sposób, o ile jest to możliwe, zwrócone lub zniszczone zostaną przechowywane chronione informacje zdrowotne (PHI) po zakończeniu współpracy.
Zapytaj: Kto się z nami skontaktuje, jakie informacje otrzymamy i jak zostanie przywrócone działanie usługi?
Wybór asystenta do codziennej pracy
W Actordo skupiamy się na pomaganiu ludziom w zarządzaniu pocztą e-mail, kalendarzami i zadaniami. Zespoły medyczne powinny równie dokładnie weryfikować te przepływy pracy, jak każdy inny system przetwarzający informacje o pacjentach.
Podczas oceny asystenta skorzystaj z powyższych pytań. Zacznij od jasno określonego procesu, potwierdź ustalenia i zabezpieczenia, a zakres działań rozszerzaj dopiero wtedy, gdy Twój zespół zrozumie, jak to działa.
Celem jest użyteczna automatyzacja przy zachowaniu jasnej kontroli nad wrażliwymi informacjami.