7 funcionalidades indispensáveis num assistente de IA preparado para HIPAA
Um e-mail sobre uma consulta, a descrição de um evento no calendário ou uma tarefa de acompanhamento podem conter informações sobre pacientes. Quando um assistente de IA trabalha com a sua caixa de entrada e o seu calendário, esses dados passam a fazer parte da avaliação de privacidade.
Para as equipas de saúde, escolher um assistente implica perceber a que informações pode aceder, para onde vão os dados e quem controla as suas ações.
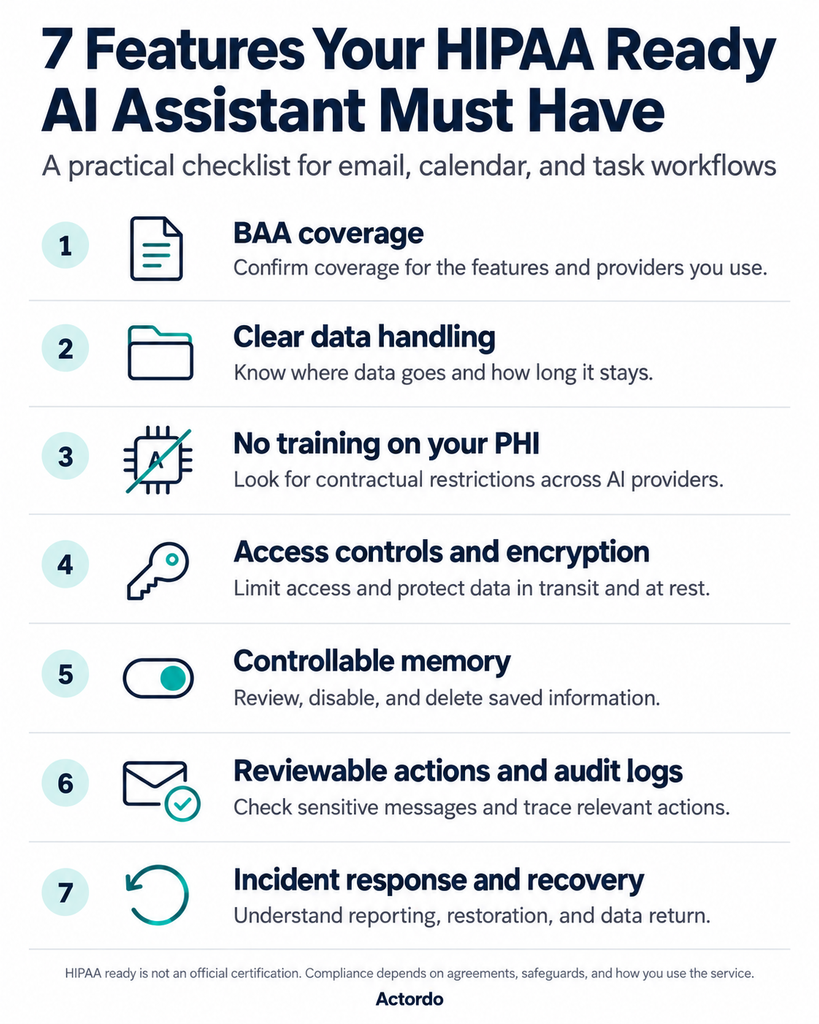
«Preparado para a HIPAA» não é uma certificação oficial. A sua organização continua a ter de avaliar o serviço, celebrar os acordos adequados e configurá-lo corretamente.
Eis sete aspetos a verificar antes de ligar as suas contas.
1. Um BAA que abranja os seus fluxos de trabalho reais
Quando um fornecedor trata informações de saúde protegidas (PHI) em seu nome, na qualidade de associado comercial, é necessário celebrar um Acordo de Associado Comercial (BAA) antes de esse tratamento começar.
Verifique o âmbito. Abrange o tratamento de e-mails, o acesso ao calendário, o chat, a memória e as integrações que pretende utilizar? Os subcontratantes relevantes que tratem PHI também precisam de acordos adequados.
Pergunte: Que funcionalidades e serviços de terceiros estão abrangidos?
2. Uma explicação clara sobre o tratamento dos dados
O fornecedor deve explicar o que lê, o que envia para serviços de IA e o que conserva.
O conteúdo dos e-mails é apenas parte do cenário. Os pedidos, as respostas geradas, os anexos, os registos, as caches e as cópias de segurança também podem conter informações sensíveis.
Evite cópias desnecessárias e solicite períodos de conservação específicos. O tratamento de dados sem os armazenar a longo prazo não elimina automaticamente as obrigações previstas pela HIPAA.
Pergunte: O que permanece depois de o assistente concluir uma tarefa?
3. Restrições claras à utilização dos dados para treinar modelos
Procure compromissos contratuais que garantam que as suas PHI não serão utilizadas para treinar modelos de IA de finalidade geral.
Esses compromissos devem abranger o fornecedor do assistente e os fornecedores de modelos que este utiliza. Verifique se há exceções relacionadas com comentários, pedidos de apoio ou funcionalidades opcionais.
Pergunte: As mesmas restrições à utilização dos dados aplicam-se a todo o serviço?
4. Acesso limitado às pessoas certas
Procure autenticação robusta, encriptação dos dados em trânsito e em repouso, e permissões definidas de acordo com as responsabilidades de cada membro da equipa.
Uma pessoa responsável pela gestão de marcações pode precisar de um acesso diferente do de alguém que trata da faturação. A sua organização também deve poder revogar o acesso quando as funções mudam ou alguém sai.
Pergunte: Podemos controlar o acesso separadamente para cada conta ligada?
5. Memória que pode consultar e gerir
Pode ser útil guardar os horários preferidos para reuniões. Conservar dados de pacientes implica responsabilidades adicionais.
Procure opções para rever as informações guardadas, desativar a memória e solicitar a eliminação. Confirme como funciona a eliminação das cópias conservadas e das cópias de segurança, e se a memória está abrangida pelo BAA.
A ocultação automática é uma salvaguarda adicional; remover apenas o nome de um paciente não garante a desidentificação ao abrigo da HIPAA.
Pergunte: O que é que o assistente memoriza e como podemos eliminar essa informação?
6. Ações que podem ser revistas e registos de auditoria úteis
No caso de mensagens sensíveis, um rascunho permite à sua equipa verificar o destinatário, os detalhes e os anexos antes do envio.
O assistente também deve fornecer registos dos acessos e das ações relevantes. Esses registos precisam de ser protegidos, sem duplicar desnecessariamente informações de pacientes nos registos de depuração.
A revisão humana é uma salvaguarda prática para a IA. A HIPAA também exige controlos de auditoria aplicáveis.
Pergunte: Podemos rever as mensagens enviadas e rastrear o que aconteceu?
7. Um procedimento documentado para responder quando algo corre mal
Pergunte como é que o fornecedor trata incidentes de segurança, a comunicação de violações, interrupções do serviço e a recuperação.
Também deve perceber como serão devolvidas ou destruídas, sempre que possível, as informações de saúde protegidas (PHI) conservadas quando a relação terminar.
Pergunte: Quem nos contacta, que informações receberemos e como é que o serviço será restabelecido?
Escolher um assistente para o trabalho do dia a dia
Na Actordo, o nosso foco é ajudar as pessoas a gerir o correio eletrónico, os calendários e as tarefas. Para as equipas de saúde, estes fluxos de trabalho merecem o mesmo escrutínio que qualquer outro sistema que trate informações de pacientes.
Use as perguntas acima ao avaliar um assistente. Comece com um fluxo de trabalho claramente definido, confirme os acordos e as salvaguardas e só avance quando a sua equipa compreender como funciona.
O objetivo é automatizar tarefas de forma útil, mantendo um controlo claro sobre as informações sensíveis.